
Cloudflare security-audit-skill 是什麼?讓 Claude Code、Codex 幫你的程式做資安檢查
編輯:BJ最後檢查:2026-11-14製作方式:AI 撰寫、BJ 審閱主要來源:GitHub
我們在 Windows 實測 Cloudflare security-audit-skill 的報告驗證程式、拆解 18 萬 bytes 的檔案結構並查核 GitHub 維護現況,整理跑之前必備的沙箱環境、預估花費與使用限制。
這篇要回答什麼
security-audit-skill 是 Cloudflare 開源(MIT 授權)的資安稽核 skill,給 Claude Code、Codex 這類 coding agent 使用。它不需要 Cloudflare 帳號,也不會自動改你的程式碼。還不清楚 skill 怎麼運作的話,可以先看 Claude / Codex Skills 是什麼。
它跟「直接叫 AI 看一下程式」最大的差別,是找到漏洞的 agent 不負責驗證,每個疑點都會交給另一個全新的 agent 試著推翻。安裝指令、顧問模式與完整稽核的觸發說法、quick、standard、deep 三種深度,還有報告三種分類(confirmed、needs_validation、rejected)與存放路徑,官方 README 都有寫。這篇只講 README 沒說清楚的三件事:在電腦上跑之前要準備什麼環境、跑一次要花多少錢、現在的維護狀況。
我們實測做了什麼
我們在 2026-11-14 把 repo clone 到本機(HEAD c1c8a8c),沒呼叫任何 AI、沒花額度,先測了三件事:
- 在原生 Windows 跑它內建兩支報告驗證程式的測試,確認各平台的支援度。
- 量 skill 資料夾裡所有 Markdown 檔案的大小,估算子代理讀取的 context 成本。
- 查 GitHub 上的提交紀錄、PR 合併進度與近期使用者回報的 issue。
安裝提醒:Windows 使用者怎麼選環境
完整稽核的最後一步會呼叫兩支內建程式檢查報告格式。我們在原生 Windows(Node v24.22.1)跑這兩支驗證程式的單元測試(2026-11 查核):
node --test validate-findings.test.cjs:34 項測試裡,22 項通過、7 項沒過、5 項跳過。
node --test validate-coverage-ledger.test.cjs:31 項測試裡,24 項通過、0 項沒過、7 項跳過。
沒過跟跳過的原因都一樣:Windows 缺少這兩支程式需要的安全開檔旗標(issue #117 在 2026-10-27 提出,到 2026-11-14 還沒結案)。
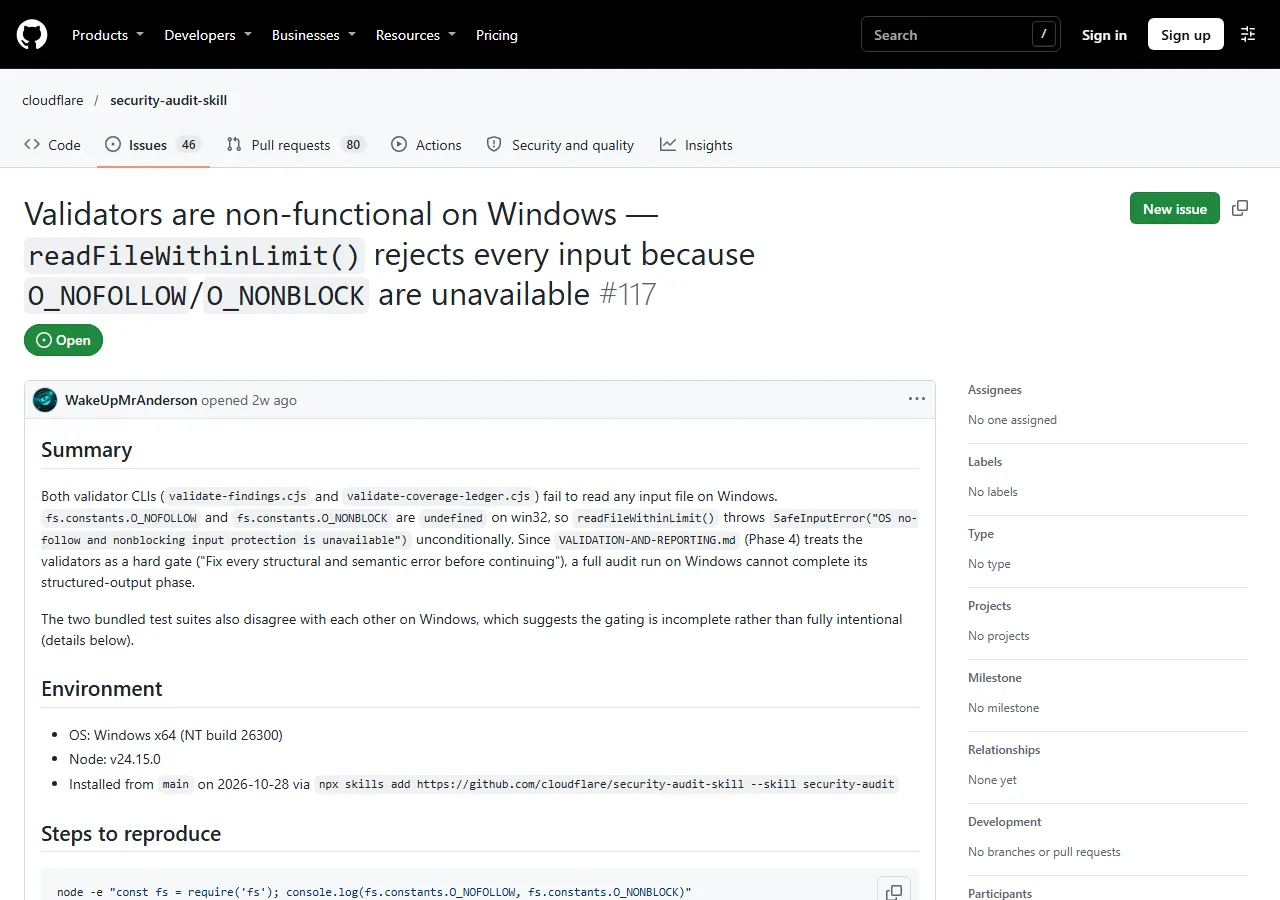
*截圖來源:GitHub cloudflare/security-audit-skill issue #117,2026-11-14 擷取。*
建議做法很明確:
- 要跑完整稽核並產出報告檔,請改用 WSL 或 Linux/macOS 環境安裝執行。
- 平常只問某段程式碼(例如「幫我看這段登入流程有沒有問題」),它會走顧問模式直接回答,不產出報告檔、也不跑驗證程式,在原生 Windows 就能直接用。
跑之前先準備沙箱與專案副本
照官方 README 的環境要求,跑完整稽核需要作業系統層級的沙箱,包含關閉外部網路、白名單環境變數、設定資源上限,並限制只能寫入指定的暫存路徑。沒有沙箱時,它不會執行目標程式碼,只會把線索標為待確認(needs_validation)。
這關係到本機檔案安全。在 issue #128(2026-11-01 提出,尚未結案)中,有使用者回報在沒沙箱的 Windows 11 上執行時,agent 照著 SKILL.md 的暫存目錄指示操作,結果刪掉了實際的使用者資料夾,包含 ~/.claude 與 ~/.ssh(此為使用者回報,官方尚未回應)。
比較安全的做法:先把專案複製一份,放進 WSL、VM 或容器裡跑完整稽核,不要在放了 SSH 金鑰與 API 設定的主要帳號下直接跑。
它會讀多少東西:檔案大小實測
為什麼跑一次完整稽核很吃 token?我們量了 skill 目錄下的檔案大小(2026-11 查核):
| 檔案名稱 | 大小(bytes) |
|---|---|
SKILL.md | 22,026 |
HUNTING.md | 22,446 |
VALIDATION-AND-REPORTING.md | 17,843 |
RECONNAISSANCE.md | 15,902 |
15 個 .md 檔合計 | 182,981 |
目錄裡還有 report-schema.json(14,494 bytes),以及兩支各約 2.9 萬與 3.4 萬 bytes 的驗證程式。完整稽核會同時開多個平行子代理,分頭找漏洞、驗證疑點;每個子代理工作時都可能讀取這些參考檔與你的專案程式碼,跟著拉高 token 消耗。
跑一次要花多少錢
照 SKILL.md 的設計,它用「agent 呼叫次數」當預算單位;預算低於最低門檻時不會啟動任何 agent,會先問使用者。官方 README 也寫明,在官方測試裡,跑單次大約只能找到多次累計結果的一半。
實際花費可看 issue #20 的第三方盲測數據(測試者自己也開發了參與比較的工具,有利益關係):對植入 15 個漏洞的專案各跑 3 輪,quick 模式每次中位數是 29.95 美元,單一 agent 審查的中位數是 2.06 美元,兩者的召回率中位數都是 0.467。
想控制花費,第一次可以先選 quick 模式、指定單一資料夾,並在指令裡設定呼叫上限。各家 coding agent 每月大概花多少,可看 AI coding agent 月費比較。
維護狀態
這個 repo 目前約有 7.2 萬顆星,但近期維護明顯變慢。我們在 2026-11-14 查了 GitHub 狀態:
- 最後一次提交停在 2026-09-14(
c1c8a8c),之後兩個月沒有新提交。
- 開著的 PR 有 80 個,已合併的 PR 總數只有 5 個。
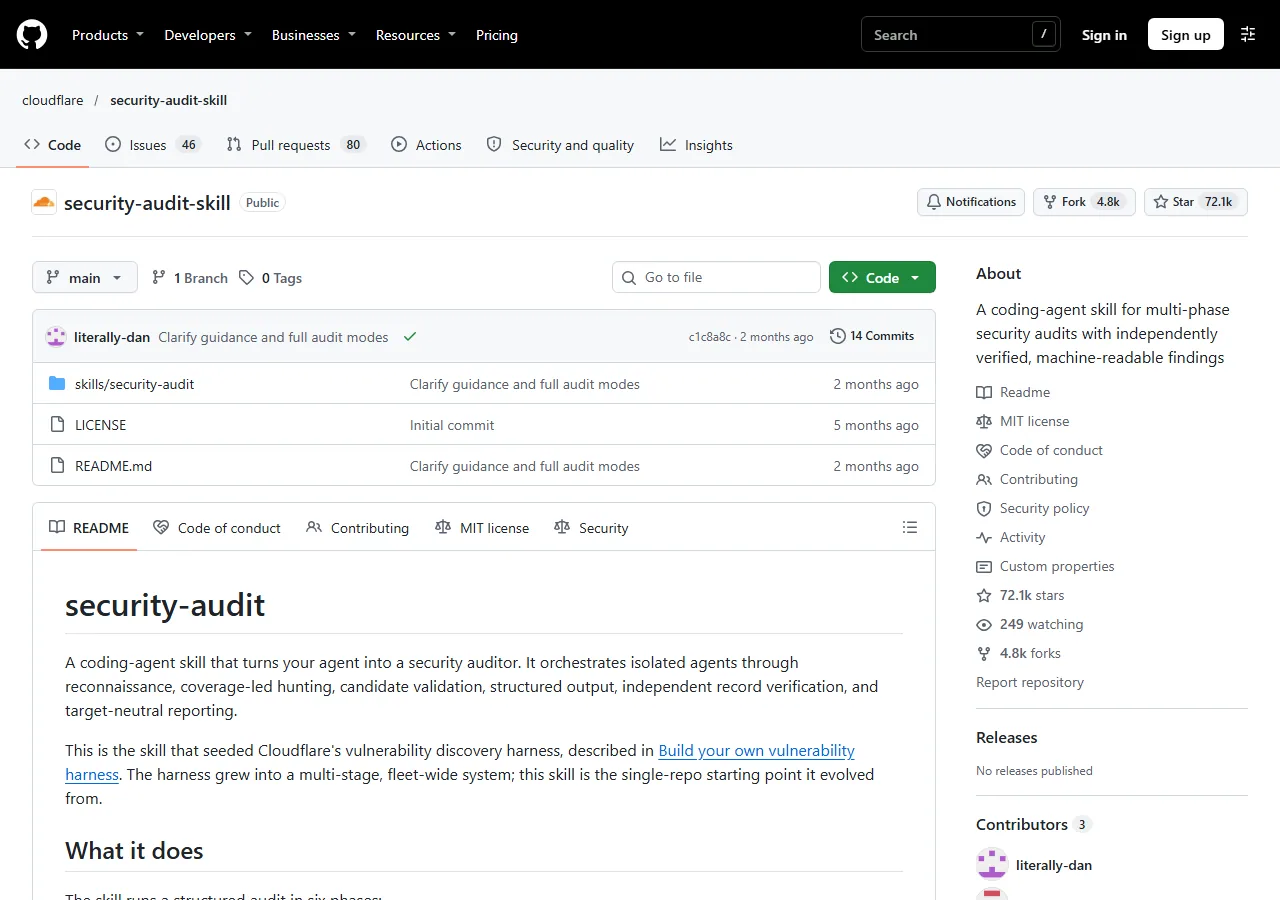
*截圖來源:GitHub cloudflare/security-audit-skill,2026-11-14 擷取。*
工具目前還能跑,但像前面提到的 Windows 驗證程式問題,短期內未必等得到官方合併修正,使用時要自己避開已知問題。
其他使用限制
- 看不到正式環境,不能取代滲透測試:它只讀原始碼並在隔離環境做小範圍測試,看不到雲端權限與防火牆設定。
- 程式碼會送到你用的 AI 服務:skill 本身不連網,但 Claude Code 或 Codex 會讀取專案內容,跑之前請先把
.env與 API key 移出資料夾。
- 不要拿它檢查陌生的 repo:被檢查的程式碼如果藏了寫給 AI 的指令,可能讓 AI 跳過漏洞(這類間接提示注入見 OWASP LLM01)。
- 用 Codex 可能被平台擋下輸出:有使用者在 issue #77 回報,在自己的專案跑了 2.5 小時後,輸出被 Codex 隱藏、拿不到結果;第一次用 Codex 建議先挑小範圍測。
我會這樣建議
這個工具適合用 AI 寫出網站或 App、準備上線卻沒資安人員幫忙的小專案。如果你的系統會碰金流、醫療或大量個資,它只能當第一輪自查,不能取代專業團隊的滲透測試。
第一次跑可以這樣做:先在 WSL 或容器裡準備一份移掉 .env 的專案副本,只挑登入或付款那一個資料夾,用 quick 模式跑一次並設定呼叫上限,例如:
quick security audit of ./app/auth only
先看產出的報告品質與單次花費,覺得划算再擴大檢查範圍。
參考來源
本文最後查證日期:2026-11-14
延伸閱讀
評估 Claude Code 與 OpenAI Codex Skills 的適用情境、第三方技能包風險,以及與 MCP、CLAUDE.md、自動化工具的選擇方式。
AI coding agent 一個月會燒多少錢?三種收費方式和四個爆帳單的行為AI coding agent 的錢主要花在模型。本篇用 2026-11 查核的 Claude、Codex、Claude API 與 Kilo 定價頁,整理照量計費、訂閱、平台額度三種收費的坑,附輕度到重度的用量情境試算,以及四個最會爆帳單的行為。
規則寫在 CLAUDE.md 它還是照做錯?問題不在記不住,在沒生效你在 CLAUDE.md 寫了規則,agent 還是照做錯?這篇整理為什麼只加記憶解不掉這件事,並透過 epitype install --dry-run 實測看這類治理層實際會改哪些設定、誰適合用。
claude-token-efficient 是什麼?用 CLAUDE.md 讓 Claude Code 回覆更精簡的規則包重算 claude-token-efficient 官方 benchmark 原始資料與本機 qwen3:1.7b 實測,檢查這份 352 bytes 的 CLAUDE.md 實際能省多少輸出 token、費用減幅與漏抓 bug 的風險。
clauditor 是什麼?防止 Claude Code 長 session 過度消耗 token 的守門工具用公開測試資料核對 clauditor「新 session 一輪約 2 萬 token、10 倍浪費就擋下」的核心主張,整理適用情境、維護現況與不裝工具的手動替代做法。
Codex 桌面版是什麼?併入 ChatGPT 後怎麼用、權限怎麼選、Windows 要注意什麼OpenAI 的 Codex App 從 2026 年 7 月起併進 ChatGPT 桌面版。本篇講清楚現在的入口、三種權限模式怎麼選、Windows 沙箱的實際行為(附 Codex CLI 的 help 畫面與沙箱測試),以及誰適合用、哪些情況先別開 Full access。